طراحی سایت پزشکی
 سئو سایت پزشکی
 پرسونال برندینگ پزشکان
 بیزینس کوچینگ پزشکان

علائم فوری هک شدن سایت
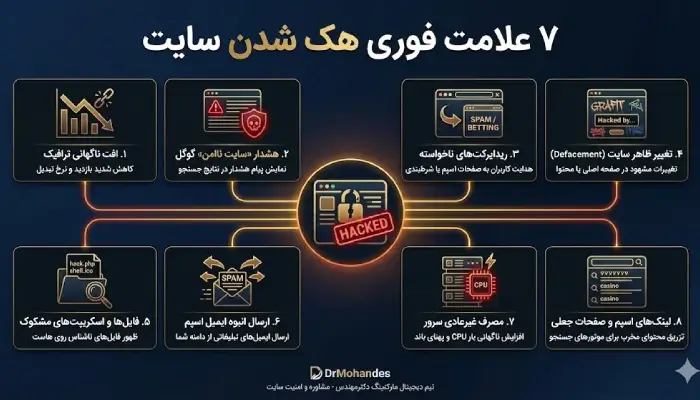
هک شدن سایت میتونه به شکلای مختلفی خودشو نشون بده؛ من تو این سالها که تو حوزه طراحی و امنیت سایت کار کردم، بارها با سایتایی روبهرو شدم که صاحبشون حتی نمیدونستن چند ماهه هک شدن! اینجا ۷ علامت اصلی رو با مثالای واقعی و راهنمای عملی براتون آوردم.
افت ناگهانی ترافیک یا نرخ تبدیل در Google Analytics/Search Console
یکی از اولین جاهایی که میتونه بهت هشدار بده، Google Analytics یا Search Console سایتته! اگه یهو میبینی ترافیک سایتت غیبش زده یا نرخ تبدیل (مثلا خرید یا ثبتنام) افت شدیدی کرده، زنگ خطر به صدا دراومده. مثلاً یکی از مشتریای من یه فروشگاه آنلاین داشت که یه روز صبح دید فروشش از روزی ۵۰ سفارش به ۵ تا رسیده! بعد از بررسی تو Analytics، متوجه شدیم صفحات اصلیش به یه سایت شرطبندی ریدایرکت میشدن.
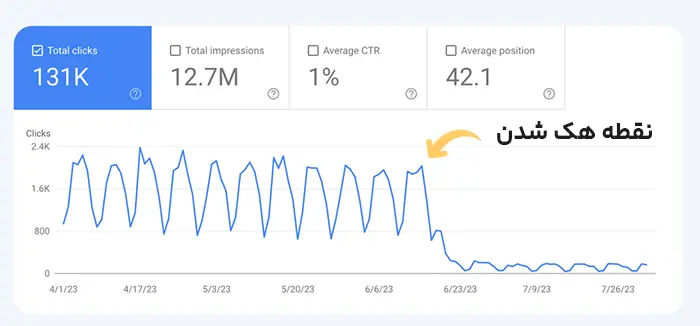
چطور چک کنی؟ تو Google Analytics، بخش Acquisition > All Traffic > Source/Medium رو نگاه کن؛ اگه ترافیک ارگانیک یا دایرکت غیبش زده، برو تو Search Console و بخش Performance رو چک کن. نمودار زیر یه نمونه واقعی از افت ترافیک یه سایت هکشدهست:
اگه افت ترافیک دیدی، سریع URL صفحات اصلی سایتت رو تو مرورگر ناشناس (Incognito) چک کن تا ببینی ریدایرکت مشکوکی وجود داره یا نه.
برای سایتهای پزشکی، افت ناگهانی ترافیک فقط یک هشدار فنی نیست؛ این موضوع مستقیما روی اعتماد گوگل و کاربران تاثیر میگذارد. چون حوزه سلامت جزو سایتهای حساس است، هر ریدایرکت یا رفتار مشکوک میتواند باعث افت رتبه یا حذف صفحات مهم از نتایج جستجو شود. به همین دلیل، پایش ترافیک و واکنش سریع به افتهای غیرعادی، بخش مهمی از سئو سایت پزشکی محسوب میشود و نقش مستقیم در حفظ اعتبار سایت دارد.
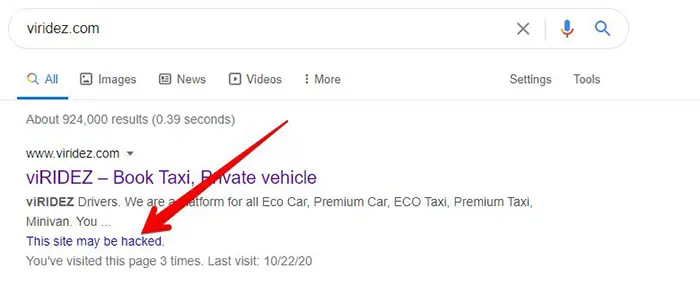
هشدار «Deceptive site ahead» یا «This site may be hacked» در نتایج گوگل
اگه تو نتایج گوگل کنار سایتت یه هشدار قرمز با متن «Deceptive site ahead» یا «This site may be hacked» دیدی، یعنی گوگل رسماً سایتت رو ناامن تشخیص داده. گوگل چرا بعضی سایتها را ناامن اعلام میکند؟ به گفته گوگل، این هشدارها وقتی نمایش داده میشن که سایت محتوای مخرب، فیشینگ یا اسکریپتهای خطرناک داشته باشه.
به نقل از جان مولر، متخصص سئو در گوگل، تو یکی از وبینارهای Google Search Central:
«اگه سایتتون هک شده و گوگل هشدار ناامنی نشون میده، اولین قدم اینه که تو Search Console بخش Security Issues رو چک کنید و لاگهای سرور رو برای فعالیت مشکوک بررسی کنید.»
چطور چک کنی؟ تو Search Console، برو به بخش Security & Manual Actions > Security Issues. اگه گوگل مشکلی پیدا کرده باشه، اینجا جزئیاتش رو نشون میده.
ریدایرکت ناخواسته کاربر به صفحات اسپم یا شرطبندی
یکی از شایعترین علائم هک، ریدایرکت کردن کاربرا به سایتای اسپم، شرطبندی یا حتی صفحات فیشینگِ! مثلاً یکی از سایتای وردپرسی که روش کار میکردم، یه روز کاربرا گزارش دادن که با کلیک روی لینکای سایت، به یه صفحه تبلیغ قرص لاغری هدایت میشن! این معمولاً با تزریق کد مخرب تو فایلای هسته مثل index.php یا .htaccess اتفاق میافته.
اگه ریدایرکت دیدی، فایل .htaccess رو تو هاست چک کن؛ کدهای مشکوک مثل RewriteRule که به دامنههای ناشناس اشاره دارن، میتونن نشونه هک باشن.
لینکهای اسپم و صفحات بیربط اضافهشده
در این نوع نفوذ، هکر بدون تغییر ظاهر سایت، محتوای مخرب را برای موتورهای جستجو تزریق میکند.
معمولا شامل:
- لینک به سایتهای شرط بندی
- صفحات دارو یا فیشینگ
- URLهایی که فقط در گوگل دیده میشوند
این نوع هک مستقیما سئو سایت را هدف میگیرد و باعث افت شدید اعتبار دامنه میشود.
صفحات جعلی و De-index شدن از گوگل
گاهی هک فقط به اضافه شدن صفحات ختم نمیشود، بلکه باعث حذف صفحات اصلی از نتایج گوگل میشود.
علائم مهم:
- کاهش ناگهانی تعداد صفحات ایندکس شده
- نمایش صفحات ناشناس به جای صفحات اصلی
- اضافه شدن تگ noindex بدون اطلاع
در این حالت گوگل به سایت اعتماد ندارد و بازیابی سئو زمانبر خواهد بود.
تغییرات ناخواسته در فایلها و دیتابیس
هکرها معمولا رد خود را در فایلها یا دیتابیس پنهان میکنند تا دسترسی دائمی داشته باشند.
موارد مشکوک:
- فایلهای PHP ناشناس
- کدهای رمزگذاری شده یا مبهم
- جدولهای اضافی در دیتابیس
- تغییر در فایلهای هسته
هر تغییری که خارج از روند معمول بهروزرسانی باشد باید بررسی شود.
تغییرات مشهود در ظاهر یا محتوای صفحه (Defacement)
بعضی هکرا دوست دارن کارشونو به رخ بکشن! اینجاست که ظاهر سایتت عوض میشه، مثلاً یه پیام «Hacked by XYZ» روی صفحه اصلی میبینی یا محتوا و تصاویر سایتت دستکاری شدن. یه بار سایتی که روش کار میکردم، لوگوش عوض شده بود و جای لوگو، یه تصویر گرافیتی دیجیتال بود!
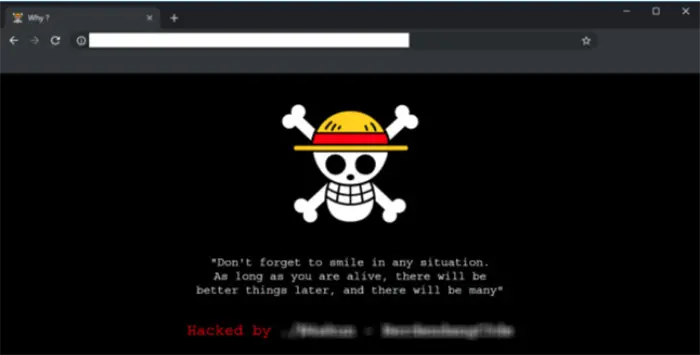
چطور چک کنی؟ صفحات اصلی سایتت (مثل صفحه خانگی یا درباره ما) رو تو یه مرورگر دیگه باز کن؛ اگه چیزی غیرعادی دیدی، سریع بکاپهای اخیر رو با نسخه فعلی مقایسه کن.
ظهور فایلها و اسکریپتهای ناشناس روی هاست
اگه تو هاستت فایلایی مثل backdoor.php، shell.php یا حتی فایلای .ico مشکوک دیدی، احتمالاً هکر یه در پشتی (Backdoor) تو سایتت کار گذاشته؛ این فایلا به هکر اجازه میدن بعداً برگردن و به سایتت دسترسی داشته باشن.
لیست فرمانهای SSH برای شناسایی فایلای مشکوک:
پیدا کردن فایلای تازه ایجادشده:
find /var/www -type f -mtime -7
(این دستور فایلایی که تو ۷ روز اخیر تغییر کردن رو نشون میده)
پیدا کردن فایلای PHP مشکوک:
grep -r “eval(” /var/www/html
(این دستور کدهای خطرناکی مثل eval رو تو فایلای PHP پیدا میکنه)
یه بار با یه فایل wp-config-backup.php تو هاست یه مشتری روبهرو شدم که اصلاً نباید اونجا میبود؛ بعد از بررسی، معلوم شد هکر از یه افزونه قدیمی وردپرس سوءاستفاده کرده بود.
ارسال انبوه ایمیل اسپم از دامنه شما
اگه یهو شنیدی که دامنهت داره ایمیلای اسپم میفرسته و تو لیست سیاه (Blacklist) سرویسهایی مثل Spamhaus افتادی، یعنی سایتت هک شده و احتمالا یه اسکریپت مخرب داره از سرورت سوءاستفاده میکنه. یه مشتری داشتم که یه روز ایمیلای تبلیغاتی وی*گرا از دامنهش برای هزاران نفر ارسال شده بود!
وضعیت دامنهت رو با ابزار BlacklistStatus بررسی کن؛ اگه تو لیست سیاه بودی، باید سریع سرور ایمیل و لاگهای SMTP رو چک کنی.
افزایش ناگهانی بار CPU یا مصرف پهنای باند
یکی از اولین نشانهها، تاخیر وب سایت و کند شدن لود صفحات است که معمولا به دلیل مصرف غیرعادی CPU یا پهنای باند در اثر نفوذ رخ میدهد. اگه یهو مصرف CPU یا پهنای باند سرورت رفت بالا، ممکنه هکر از سرورت برای کارایی مثل ماینینگ ارز دیجیتال (Crypto-miner) یا حملات Botnet استفاده کنه! یه بار تو لاگ سرور یه مشتری دیدم که یه اسکریپت جاوااسکریپت مخرب تو فایل header.php تزریق شده بود و داشت از مرورگر کاربرا برای ماینینگ استفاده میکرد!
با دستورات top یا htop تو سرور، پروسههای مشکوک رو پیدا کن. لاگ زیر یه نمونه واقعی از مصرف بالای CPU به خاطر یه اسکریپت مخربه:
| PID | USER | %CPU | COMMAND |
| 1234 | www-data | 89.5 | php /var/www/html/malware.php |
اگه سرور اشتراکی داری، سریع به تیم میزبانی اطلاع بده و ازشون بخواه لاگهای خام (Raw Logs) رو بهت بدن.
چک فنی پیشرفته با ابزارها و اسکنها
بعد از مشاهده علائم، بررسی فنی سریع کمک میکند وضعیت سایت مشخص شود. ترکیب چند ابزار نتیجه دقیقتری میدهد.
| ابزار | کاربرد |
|---|---|
| VirusTotal | شناسایی آلودگی عمومی |
| Google Safe Browsing | بررسی وضعیت امنیت دامنه |
| WP-CLI | تشخیص تغییرات فایلهای وردپرس |
| لاگ سرور | شناسایی رفتار مشکوک |
سه تست سریع برای تایید نهایی نفوذ
اگه یکی از علائم بالا رو دیدی، وقتشه مطمئن شی که سایتت واقعا هک شده؛ این سه تست سریع بهت کمک میکنه:
اسکن URL با VirusTotal و Google Safe Browsing
اولین قدم، اسکن URL سایتت با ابزارایی مثل VirusTotal یا Google Safe Browsing است؛ این ابزارا نشون میدن که سایتت از نظر سرویسهای امنیتی معتبر چه وضعیتی داره. مثلا VirusTotal یه بار بهم نشون داد که یه زیرپوشه تو سایت یه مشتری (مثل /wp-content/uploads/hack/) داره بدافزار پخش میکنه.
بررسی تغییرات غیرعادی در فایلهای هسته یا افزونهها
اگه سایتت وردپرسیه، با ابزار WP-CLI میتونی تغییرات غیرعادی تو فایلای هسته یا افزونهها رو پیدا کنی؛ مثلا این دستور نشون میده کدوم فایلای هسته تغییر کردن:
wp core verify-checksums
اگه از Git استفاده میکنی، دستور git diff هم میتونه تغییرات ناخواسته رو نشون بده.
مقایسه ترافیک ورودی مشکوک در لاگ وبسرور
لاگهای وبسرور (مثل Apache یا Nginx) گنجینه اطلاعاتن! با بررسی User-Agent و GeoIP ترافیک ورودی، میتونی رفتارای مشکوک رو پیدا کنی. مثلا اگه یهو دیدی یه IP از یه کشور غریب داره صدها درخواست به یه فایل خاص میفرسته، احتمالاً هکره! یه بار تو لاگ Nginx دیدم یه User-Agent عجیب داره به فایل wp-login.php حمله میکنه. با بلاک کردن IP و تغییر URL ورود، جلوی حمله رو گرفتم.
چکلیست «۳۰ دقیقه اول بعد از کشف هک»
اگه مطمئن شدی سایتت هک شده، این چکلیست عملی رو تو ۳۰ دقیقه اول اجرا کن تا خسارت رو کم کنی:
- قفلکردن دسترسی ادمین و تغییر گذرواژهها؛ همه رمزای ادمین (وردپرس، هاست، دیتابیس) رو عوض کن. از رمزای قوی (حداقل ۱۶ کاراکتر) استفاده کن.
- گرفتن بکاپ فوراً؛ قبل از هر تغییری، از نسخه فعلی سایت بکاپ بگیر. این بکاپ برای تحلیل جرمشناسی (Forensics) لازمه.
- ایزولهکردن سایت؛ سایت رو تو حالت Maintenance ببر یا دسترسی عمومی رو موقتاً قطع کن.
- اطلاع به تیم میزبانی؛ یه تیکت با جزئیات لاگها برای هاستینگ بفرست. اگه سرور اختصاصی داری، لاگهای خام رو خودت بررسی کن.
- اسکن و پاکسازی مقدماتی؛ با ابزارایی مثل WP-Scan یا ImunifyAV یه اسکن اولیه انجام بده.
به نقل از تونی پرز، مدیر سابق Sucuri:
«اولین ۳۰ دقیقه بعد از کشف هک، مثل لحظات طلایی تو یه موقعیت اورژانسیه. هر قدم اشتباه میتونه خسارت رو چند برابر کنه.»
ابزارها و منابع پیشنهادی برای پایش مداوم
برای اینکه دیگه گرفتار هک نشی، باید سایتت رو مدام پایش کنی؛ جدول زیر چند ابزار کلیدی رو با مزایاشون نشون میده:
| مزیت کلیدی | دسته | ابزار |
| هشدار ایمیلی آنی | اسکن خودکار | Wordfence, Sucuri SiteCheck |
| ردگیری تغییرات غیرمجاز فایلها | مانیتورینگ فایل | OSSEC, Tripwire |
| تحلیل رفتار مشکوک بهصورت برخط | لاگ و آنالیتیکس | GoAccess, Elastic Stack |
من خودم از Wordfence برای سایتای وردپرسی استفاده میکنم چون تنظیماتش سادهست و هشدارای سریعی میفرسته؛ برای سرورای لینوکس هم OSSEC رو پیشنهاد میکنم چون تغییرات فایلها رو مثل یه سگ نگهبان رصد میکنه!
هک شدن سایت میتونه یه کابوس باشه، ولی اگه علائم رو به موقع تشخیص بدی و قدمهای درست رو برداری، میتونی خسارت رو به حداقل برسونی. یادت باشه: همیشه بکاپ منظم داشته باش، ابزارای پایش نصب کن و لاگهای سرورت رو مثل یه کارآگاه بررسی کن. اگه سوالی داشتی یا نیاز به راهنمایی بیشتر داشتی، تو کامنتا بگو تا باهم گپ بزنیم!